אפיון ותכנון
- מיפוי המדיניות הקיימת לפני כל שינוי
- תכנון כללים לפי מה שנדרש היום, לא לפי מה שהצטבר
- אפיון סגמנטציה והפרדת סביבות
- המלצה על פלטפורמה מתוך שלוש, כולל להישאר עם הקיים
שותפה רשמית של שלוש היצרניות
ILS Networks מאפיינת, מקימה, מחליפה ומנהלת חומות אש ארגוניות — Fortinet, Sophos ו‑Palo Alto Networks. שותפה רשמית של שלושתן, ולכן הבחירה נגזרת מהסביבה שלכם ולא מהמותג שנוח לנו למכור.
סקירה
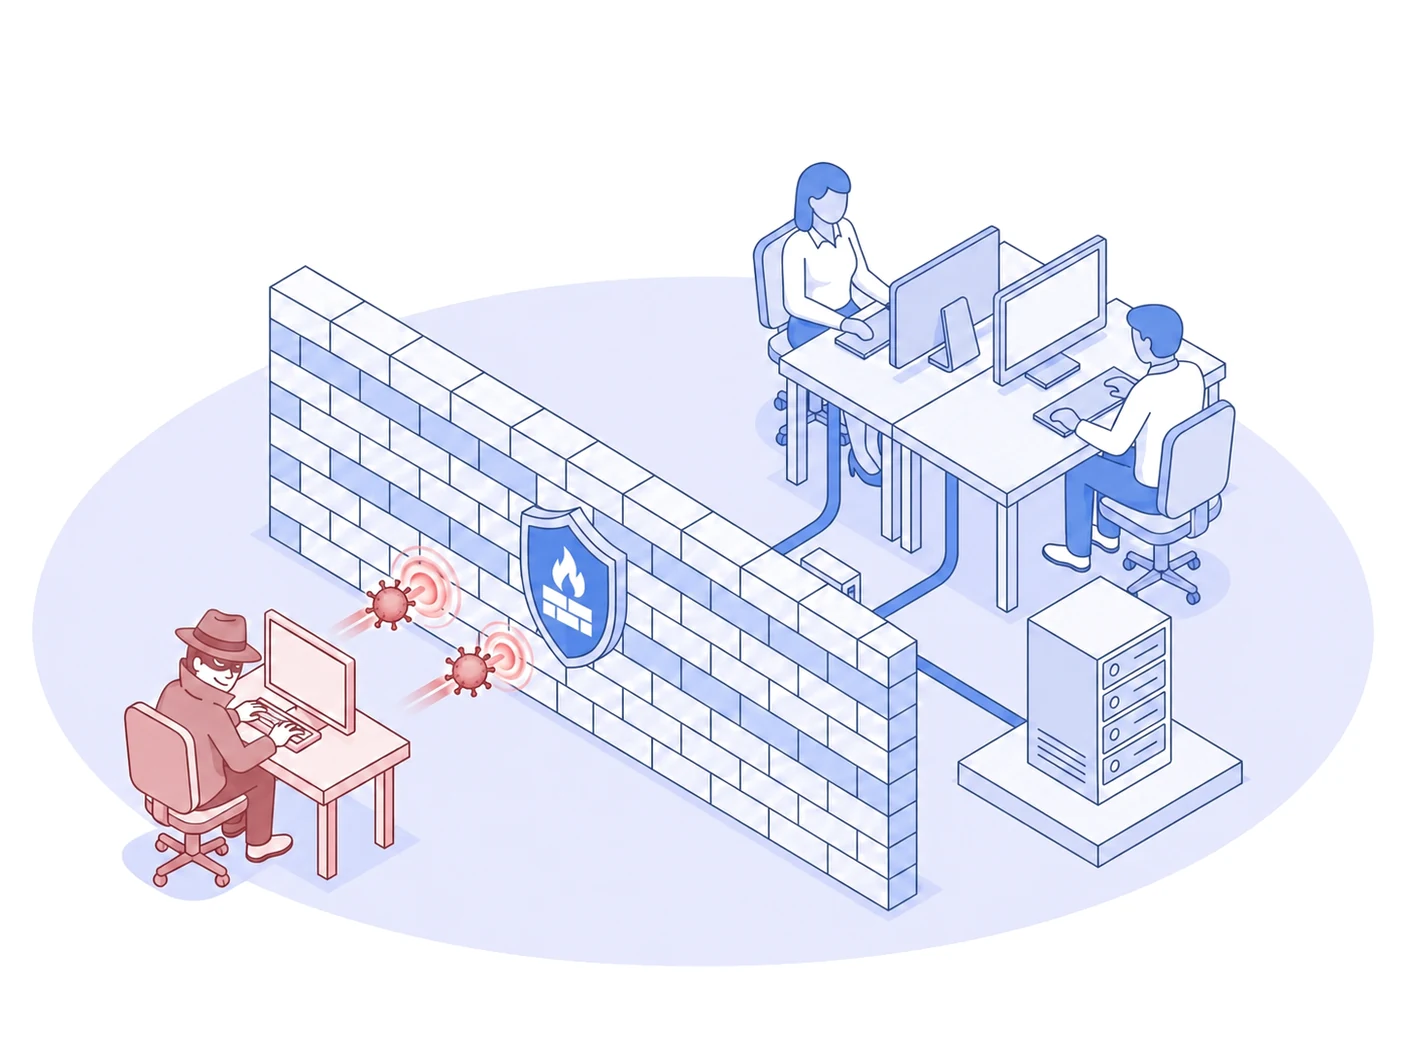
הבעיה כמעט אף פעם אינה הקופסה. הבעיה היא שהמדיניות שרצה עליה נבנתה לפני שש שנים, נערמו עליה מאתיים כללים שנוספו כל אחד בלחץ של רגע, ואיש בארגון כבר לא יכול להגיד מה חצי מהם עושים ומה יישבר אם ימחקו אותם. במצב הזה החומה עדיין חוסמת — אבל היא כבר לא מגנה על מה שצריך היום.
לכן אנחנו לא מתחילים ממפרט ציוד. מתחילים במיפוי: מי מדבר עם מי בפועל, אילו כללים עוד רלוונטיים, איפה הגישה מרחוק נפתחה פעם ונשארה פתוחה, ואילו סביבות יושבות באותו מרחב ולא היו צריכות. רק מזה נגזר מה צריך לקנות — ולפעמים המסקנה היא שהחומרה הקיימת בסדר גמור והבעיה כולה במדיניות.
ואנחנו שותפים רשמיים של שלוש היצרניות המובילות, לא של אחת. זה נשמע כמו פרט טכני והוא לא: זה מה שמאפשר לנו להמליץ על הפלטפורמה שמתאימה לכם, כולל להגיד שהציוד שכבר יש לכם מספיק.
מה השירות כולל
הוכחה מהשטח
 Ariston Group
הקמת תשתית אבטחת מידע מבוססת Sophos כשכבת ההגנה המרכזית, וחיבור עשרה סניפים תחת מדיניות אבטחה אחידה ומנוהלת מרכזית — כך שכל אתר מקבל בקרה משלו במקום להיות מחובר ישירות פנימה.
 Galmarine
הקמת חומת אש Palo Alto כחלק מניהול כלל תשתית הרשת והמערכות בארגון, לצד הגירת הדואר ל‑Microsoft 365 והגירת האחסון הארגוני.
הפרויקטים המוצגים מבוססים על עבודות שביצע צוות ILS בסביבות הלקוחות.
שאלות נפוצות
אין תשובה אחת, ומי שנותן לכם אחת בלי לשאול שאלות מוכר לכם את מה שנוח לו למכור. אנחנו שותפים רשמיים של Fortinet, של Sophos ושל Palo Alto Networks — כלומר אין לנו אינטרס לדחוף מותג מסוים. הבחירה נגזרת מארבעה דברים: כמה אתרים יש ואיך הם מחוברים, מי יתפעל את המערכת ביום‑יום, מה כבר מותקן ואיזו מדיניות רצה עליו, ואילו דרישות רגולציה או דרישות של לקוחות הארגון צריך לעמוד בהן.
שלוש סיבות אמיתיות: הציוד הגיע לסוף תמיכה מהיצרן ולא מקבל עוד עדכוני אבטחה; הארגון גדל והחומרה כבר לא עומדת בעומס או במספר החיבורים; או שהמדיניות הצטברה לאורך שנים עד שאיש כבר לא יודע מה כל כלל עושה. הסיבה השלישית היא הנפוצה ביותר, והיא גם היחידה שהחלפת קופסה לבדה לא פותרת — צריך למפות את המדיניות ולבנות אותה מחדש לפי מה שנדרש היום.
העבודה נעשית בשלבים ולא בלילה אחד. קודם ממפים את המדיניות הקיימת ומתרגמים אותה לכללים שמישהו יכול להסביר; אחר כך מקימים את החומה החדשה במקביל לקיימת; אחר כך מעבירים קבוצות תעבורה אחת‑אחת, כשלכל שלב יש נתיב חזרה מוגדר. חלון ההשבתה בפועל מצטמצם למעבר עצמו. את לוח הזמנים אנחנו קובעים מול הארגון אחרי האפיון, לא לפניו.
חומת אש בשוליים חוסמת מה שמנסה להיכנס מבחוץ. סגמנטציה קובעת מה יכול לזוז בפנים. רוב האירועים החמורים לא מתחילים בפריצה דרך הקיר אלא בתחנה אחת שנדבקה — ומה שקובע אם זה נשאר אירוע אחד או הופך לאירוע ארגוני הוא האם השרתים, מערכות הייצור ותחנות המשתמשים יושבים באותו מרחב או מופרדים. זה החלק שהכי הרבה ארגונים מדלגים עליו, והוא בדרך כלל הזול מבין השניים.
כל אתר מקבל בקרה משלו ומדיניות אחידה שמנוהלת מרכזית, במקום להיות מחובר ישירות פנימה. כך תקלה או אירוע בסניף אחד לא הופכים אוטומטית לאירוע של כל הארגון. ב‑Ariston הקמנו בדיוק את זה: עשרה סניפים תחת מדיניות אבטחה אחת, מנוהלת מרכזית, על תשתית Sophos.
שניהם, ומחליטים על זה מראש. יש ארגונים שבהם הצוות הפנימי מתפעל ואנחנו מלווים ומתערבים בשינויים גדולים; ויש ארגונים שבהם הניהול השוטף כולו אצלנו — עדכוני גרסה כשינוי מבוקר, שינויי מדיניות מתועדים, מעקב אחר התראות וטיפול בתקלות חומרה מול היצרן. התמיכה ניתנת לצד שאר שכבות התשתית.
חומת אש קלאסית מחליטה לפי כתובת ופורט: מי מדבר עם מי ובאיזה ערוץ. חומת אש מהדור הבא (NGFW) מסתכלת גם על מה עובר בערוץ — איזו אפליקציה זו בפועל, מי המשתמש שמריץ אותה, ומה יש בתוך התעבורה המוצפנת. בפועל כל שלוש הפלטפורמות שאנחנו עובדים איתן הן NGFW; השאלה המעשית היא לא אם, אלא כמה מהיכולות האלה באמת מופעלות אצלכם — הרבה ארגונים משלמים על רישיון שרץ בהגדרות ברירת מחדל.
לא, וזו הטעות הנפוצה ביותר. חומת אש עוצרת מה שמגיע דרך הרשת; רוב האירועים היום נכנסים דרך משתמש — קובץ שנפתח, פישינג שהצליח, סיסמה שדלפה — ומתחילים כבר מבפנים. השכבה שמטפלת בזה היא הגנת הקצה, והשכבה שקובעת כמה נזק נגרם היא הגיבוי. אנחנו מתכננים את שלושתן יחד, ולא כשלושה מוצרים נפרדים שנקנו בשלוש שנים שונות.
נקרא גם: Fortinet · פורטינט · פורטיגייט · FortiGate · FortiOS
הצעד הבא
שיחה קצרה עם הצוות: מה מותקן היום, כמה כללים באמת בשימוש, ומה הייתם צריכים אחרת — בלי התחייבות.
תודה שפניתם ל‑ILS Networks. נחזור אליכם בהקדם עם המשך. אם זה דחוף, אפשר גם להתקשר אלינו ישירות.
+972-54-454-6020