השבתה עולה יותר ממניעה
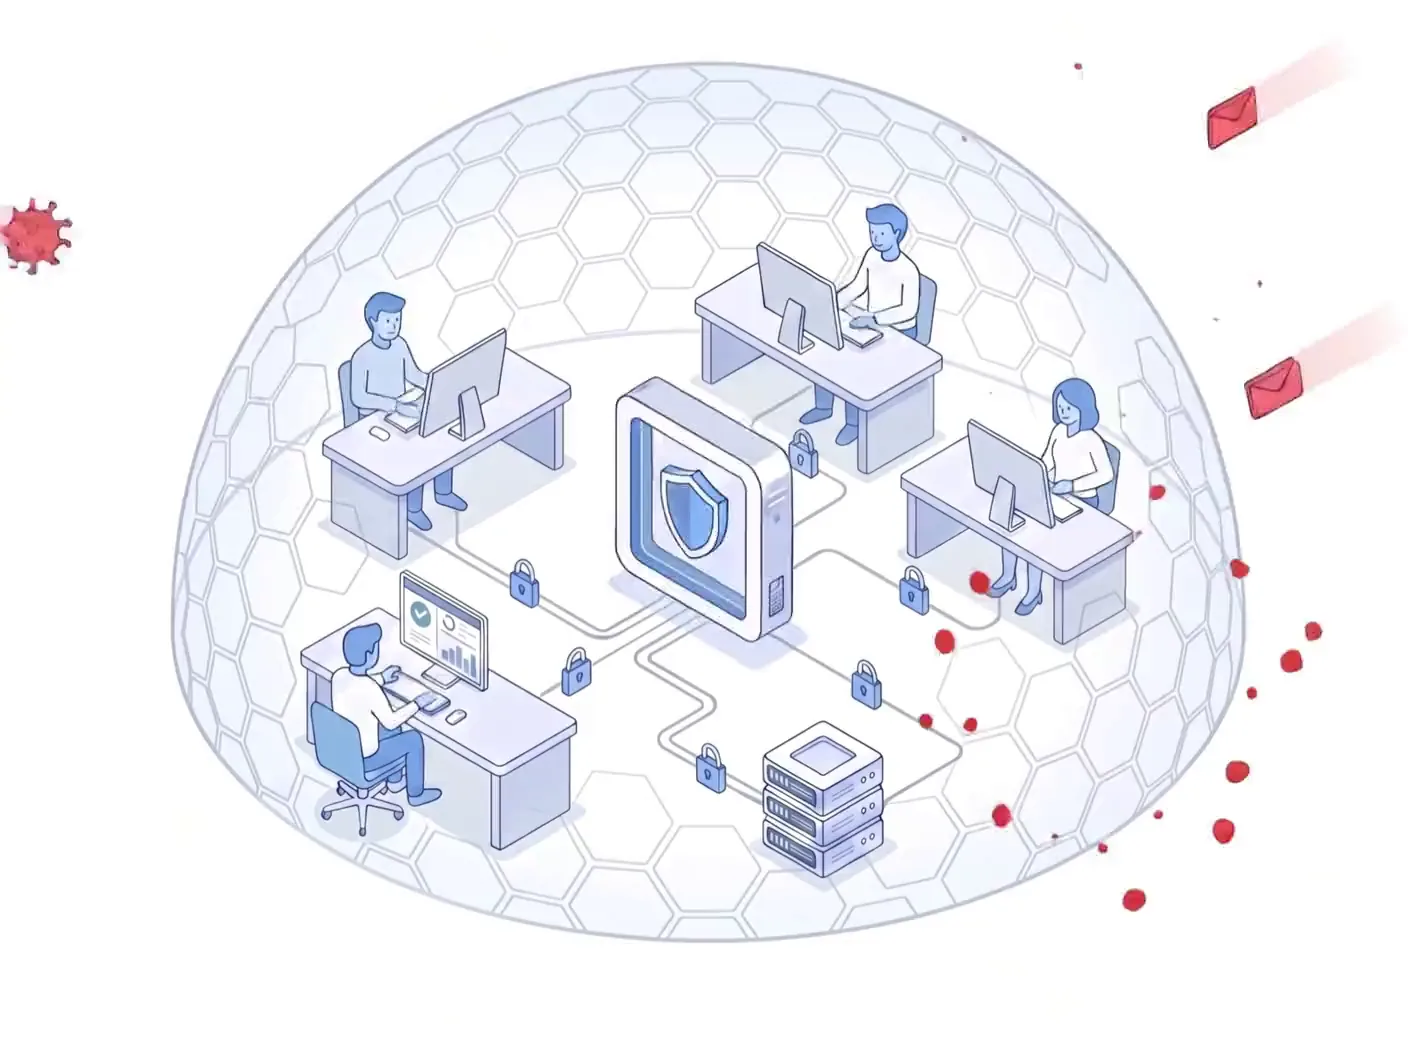
אירוע כופר משבית ארגון לימים — לא שעות. עלות ההשבתה, השחזור וההתאוששות כמעט תמיד גבוהה מעלות הבקרות שהיו מונעות אותה.
שש נקודות כשל
אבטחה היא לא מוצר אלא סדרה של דברים ספציפיים שמשתבשים, ולכל אחד מהם יש בקרה שעונה עליו ומקום שבו היא יושבת. ILS Networks מתכננת ומקימה את המערך הזה — חומות אש, סגמנטציה, בקרת גישה והגנת קצה.
סקירה
ILS Networks מתכננת, מקימה ומתפעלת את מערך האבטחה הארגוני: חומת אש בשער, סגמנטציה פנימית, גישה מרחוק ובקרת גישה, והגנת קצה על תחנות ושרתים. אנחנו גם נכנסים לסביבות קיימות — ממפים ומתעדים את המדיניות שכבר רצה לפני שנוגעים בה, ורק אז לוקחים על עצמנו את התפעול.
העבודה מתבצעת בשיטה קבועה: מיפוי לפני שינוי, חלונות עבודה שהארגון מגדיר, תכנית חזרה בכל שלב, בדיקות קבלה ותיעוד מלא של מה שנמסר. כך פרויקטים מסתיימים בתאריך שנקבע, ולא נגררים.
אנחנו שותפים רשמיים של Fortinet, Sophos ו‑Palo Alto Networks, ומיישמים הגנת קצה מבוססת ESET ו‑SentinelOne. אלה הפלטפורמות שאנחנו עובדים איתן הכי הרבה — ולא רשימה סגורה. אם בסביבה שלכם רץ משהו אחר, נתכנן, נקים ונתחזק גם אותו.
אנחנו מלווים ארגונים לאורך שנים ולא לאורך פרויקט בודד — Ariston Group כשש שנים בניהול כלל התשתית, Combe למעלה מחמש‑עשרה שנה, CooperVision ו‑Galmarine כחמש שנים כל אחד.
למה להשקיע באבטחה
אבטחת מידע נמדדת ביום הרע, לא ביום רגיל. אלה ההבדלים המעשיים בין ארגון שהתשתית שלו מוגנת לבין ארגון שסומך על כך שלא יקרה כלום.
אירוע כופר משבית ארגון לימים — לא שעות. עלות ההשבתה, השחזור וההתאוששות כמעט תמיד גבוהה מעלות הבקרות שהיו מונעות אותה.
סגמנטציה פנימית מגבילה את הנזק לאזור שנפרץ. בלעדיה, תחנה אחת שנדבקה נותנת גישה לכל מה שמחובר לאותה רשת.
מי מורשה, לאן, ומאיזה תאריך — מתועד ומנוהל. גישה שנפתחה "זמנית" לפני שנתיים היא אחד הפערים הנפוצים שאנחנו מוצאים.
רוב האירועים מתחילים בתחנת קצה ולא בחומת האש. הגנת קצה עם מדיניות אחידה עוצרת את מה שכבר עבר את השער.
תצורה מתועדת שאפשר לקרוא ולהסביר, במקום רשימת כללים שנצברה. זה ההבדל בין שינוי של דקות לבין חקירה של יום.
ניטור ותיעוד של מה נחסם ומי התחבר. בלי זה, אחרי אירוע אין דרך לדעת מה נגעו בו ומה לא.
המפה
שש נקודות כשל שאנחנו רואים בפועל בסביבות ארגוניות, והבקרה שעונה על כל אחת.
כופרה שנכנסת דרך תחנת קצה ומצפינה מה שהיא מגיעה אליו
על התחנה ועל השרת
תוקף שהשיג דריסת רגל אחת ונע ממנה לשאר הסביבה
בין הסגמנטים
גישה מרחוק שנפתחה לצורך מסוים ונשארה פתוחה אחריו
בשער הארגון
סניף שמחובר ישירות לרשת המרכזית בלי בקרה משלו
בכל אתר
תעבורה שיוצאת מהארגון ליעדים שאיש לא בדק
בשער הארגון
דרישות אבטחת מידע של לקוח, ספק או גורם ממשלתי שהארגון עובד מולו
הקשחה, מדיניות כתובה ותיעוד שניתן להציג
לרוחב הסביבה
הפלטפורמות
לכל פלטפורמה עמוד משלה עם ההיקף והתהליך. הבחירה נגזרת מהסביבה, מהאתרים ומהתקציב.
הוכחה מהשטח
 Ariston Group
הקמת תשתית אבטחת מידע מבוססת Sophos וחיבור הסניפים באמצעות Sophos RED — כלל האתרים מנוהלים תחת מדיניות אבטחה אחידה ומרכזית.
 Combe
פריסת חומות אש של Sophos לצד מתגי Arista — שכבת האבטחה ושכבת הרשת תוכננו והוקמו כמערך אחד.
 Prigat
הקמת מערך מיתוג ליבה מבוסס Arista כתשתית התקשורת המרכזית של האתר.
 Galmarine
פריסת מתגי Arista ושדרוג תשתית הרשת הארגונית.
ILS Networks מתכננת ומתחזקת רשתות ותשתיות אבטחה לארגונים בישראל
שאלות נפוצות
אנחנו שותפים רשמיים של Fortinet, Sophos ו‑Palo Alto Networks בשכבת חומות האש, ושל ESET ו‑SentinelOne בשכבת הקצה. עבודה עם כמה יצרנים היא מכוונת: לסביבות שונות מתאימות פלטפורמות שונות, ואנחנו לא רוצים שההמלצה תיגזר ממה שאנחנו מוכרים.
סגמנטציה היא חלוקת הרשת לאזורים שמופרדים זה מזה, כך שמי שהגיע לאזור אחד לא רואה אוטומטית את השאר. מדלגים עליה כי היא לא נראית — אין קופסה שקונים ואין מסך שמראה שהיא עובדת. אבל היא הבקרה שקובעת אם אירוע נשאר מקומי או הופך לאירוע של כל הארגון.
חומת אש מטפלת בשער. היא לא מטפלת בתנועה רוחבית בתוך הרשת, לא בתחנה שנדבקה מקובץ שהמשתמש פתח, ולא בגישה מרחוק שנפתחה ונשכחה. אלה בקרות אחרות שיושבות במקומות אחרים — וזה בדיוק מה שהמפה בעמוד הזה מראה.
כן. בפועל זה שילוב של הקשחת הסביבה, מדיניות גישה כתובה ותיעוד שאפשר להציג. ב‑Combe הכנו את הארגון לעמידה בדרישות אבטחת מידע מול מוסדות ממשלתיים. הדרישות משתנות בין גורם לגורם, ולכן העבודה מתחילה במיפוי מה בדיוק נדרש ולא בהנחה.
כן, אבל זו שכבה אחרת עם עמוד משלה. שכבת הרשת — ליבה, Campus, אלחוטי וקישוריות בין אתרים — מתוארת בעמוד רשת ומיתוג. כאן אנחנו מתמקדים בבקרות האבטחה שיושבות על גבי אותה רשת.
כן. ניטור שוטף, מעקב אחר התראות, עדכוני גרסה כשינוי מבוקר ובקרת כיסוי — מי לא מדווח. התמיכה ניתנת לצד יתר שכבות התשתית, כי אירוע אבטחה לא ממתין לשעות העבודה.
תיקון 13 הרחיב את חובות ההגנה על מאגרי מידע ואת האחריות האישית של הנהלת הארגון. אנחנו לא יועצים משפטיים ולא מנפיקים אישורי עמידה — אבל רוב הדרישות, וכך גם ההנחיות שמפרסם מערך הסייבר הלאומי, נשענות על בקרות תשתית שאנחנו כן בונים: בקרת גישה והרשאות, סגמנטציה של הרשת, הצפנה, תיעוד, ניטור וגיבוי שאפשר לשחזר ממנו. את הליווי המשפטי צריך לקבל מיועץ מתאים.
אנחנו בונים ומתפעלים את שכבות ההגנה של התשתית: חומות אש, סגמנטציה, VPN, בקרת גישה, הגנת קצה ו‑EDR, וגיבוי שנבדק. מה שאנחנו לא עושים: איננו SOC בניטור 24/7 של אירועי אבטחה, איננו מבצעים מבדקי חדירה, ואיננו גוף שמנפיק הסמכות תקן. כשארגון צריך את אלה, נאמר זאת ולא ניקח את העבודה.
לא בכלי אחד אלא בשילוב: חומת אש עם בדיקת תעבורה, סגמנטציה שמונעת התפשטות רוחבית ברשת, הרשאות מצומצמות, הגנת קצה מבוססת התנהגות, וגיבוי עם עותק שלא ניתן למחיקה מהתחנה שנפגעה. השכבה שהכי מרבים לדלג עליה היא הסגמנטציה, והיא זו שקובעת אם אירוע נשאר מקומי או מתפשט.
הצעד הבא
שיחה מקצועית קצרה: מה מותקן היום, אילו מהנקודות במפה כבר מכוסות, ואיפה הפער הגדול ביותר. בלי התחייבות.
תודה שפניתם ל‑ILS Networks. נחזור אליכם בהקדם עם המשך. אם זה דחוף, אפשר גם להתקשר אלינו ישירות.
+972-54-454-6020