הטמעה
- פריסת Sophos, ESET או SentinelOne לפי התאמה לסביבה
- כיסוי תחנות, שרתים וסביבות וירטואליות
- הסרה מסודרת של פתרון קודם בלי חלון חשיפה
- פיילוט לפני פריסה רוחבית
ILS Networks מטמיעה, מנהלת ומנטרת הגנת קצה בארגונים: Sophos, ESET ו‑SentinelOne, מדיניות אחת לתחנות ולשרתים, והתראות שמגיעות אלינו בזמן אמת — לא רק רישיון שמותקן ונשכח.
סקירה
רוב האירועים היום לא פורצים דרך הקיר — הם נכנסים דרך משתמש: קובץ שנפתח, פישינג שהצליח, סיסמה שדלפה. ברגע שזה קרה, מה שמכריע הוא מה שרואים בתוך התחנה עצמה, וכמה מהר אפשר לבודד אותה.
לכן הגנת קצה היא לא רישיון שמתקינים ושוכחים. היא נפרסת לפי מדיניות מוגדרת, מכסה גם את השרתים, מתחברת לתמונה שרואים ברשת, ומישהו מוגדר כמי שקורא את ההתראות שלה.
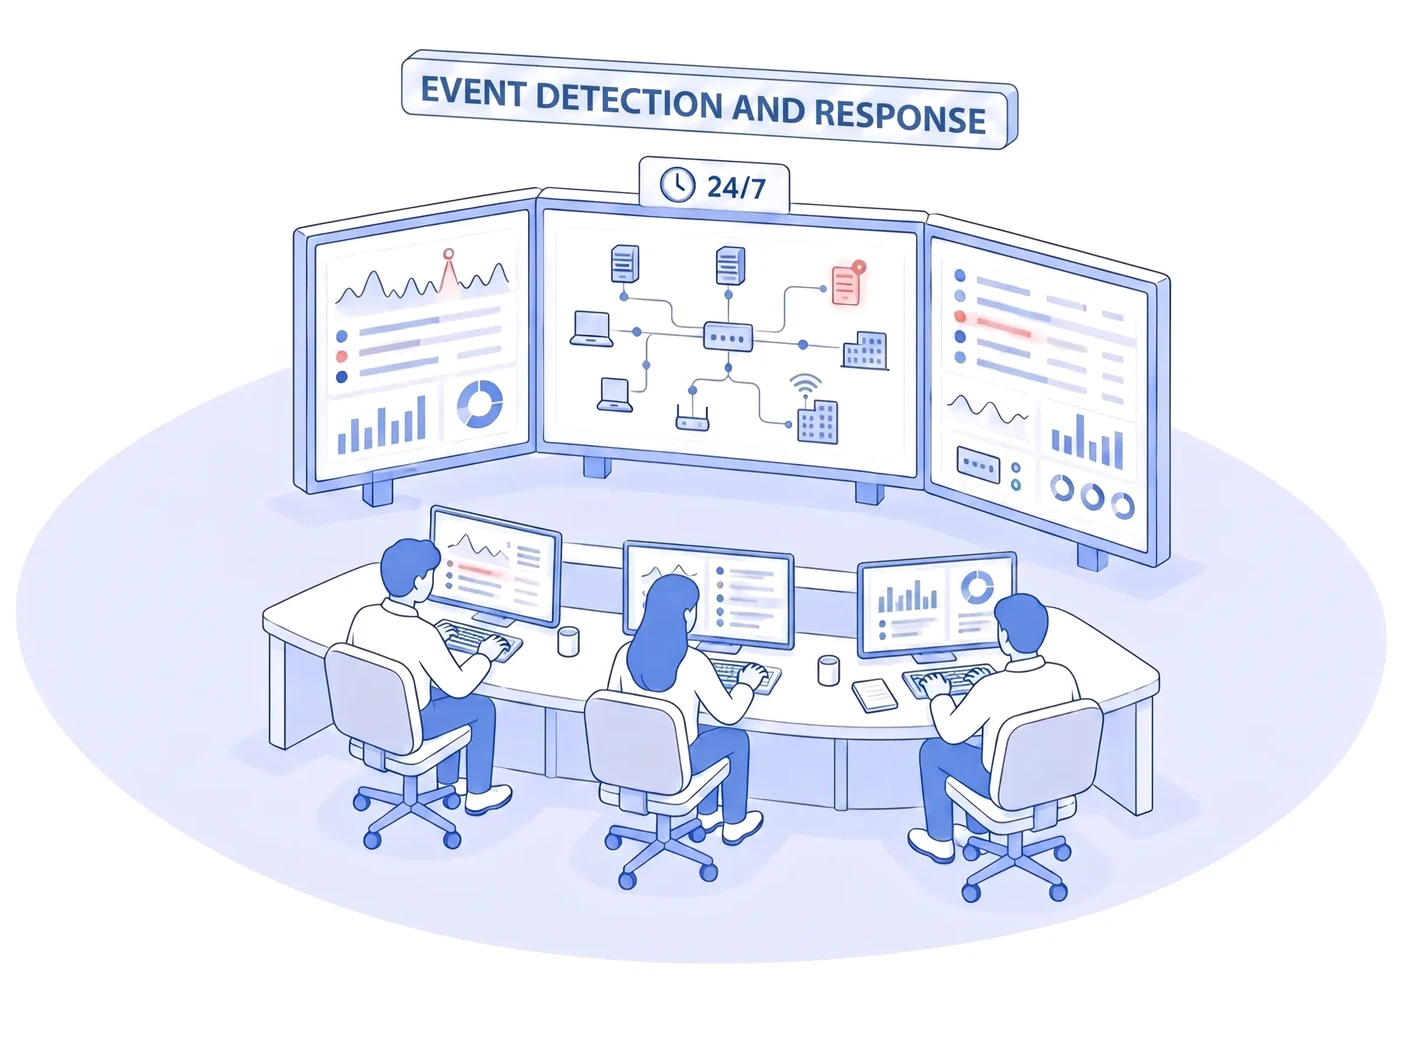
החלק האחרון הוא בדרך כלל זה שנופל. ארגון קונה רישיונות, מתקין אותם, וההתראות נוחתות בתיבת דואר שאיש לא פותח. בשירות ה‑MDR שלנו ההתראות מחווטות אלינו: הזיהוי רץ ברציפות על הפלטפורמה, וכשמשהו נדלק אנחנו יודעים מיד ומטפלים — בידוד התחנה, בירור מה קרה וסגירת הפרצה.
מה השירות כולל
הוכחה מהשטח
 Ariston Group
הקמת תשתית אבטחת מידע מבוססת Sophos כשכבת ההגנה המרכזית, לצד חיבור עשרה סניפים תחת מדיניות אבטחה אחידה ומנוהלת מרכזית.
 CooperVision
הטמעת פתרון NDR לזיהוי איומים בתעבורה, כשכבה משלימה להגנה על הקצה ולתשתית הרשת שהקמנו.
הפרויקטים המוצגים מבוססים על עבודות שביצע צוות ILS בסביבות הלקוחות.
שאלות נפוצות
אנטי‑וירוס קלאסי מזהה קבצים מוכרים לפי חתימה. EDR עוקב אחרי התנהגות בתחנה — אילו תהליכים רצו, מה הם ניסו לשנות ולאן פנו — ולכן הוא מזהה גם תקיפות שלא ראו קודם, ומאפשר לחקור מה קרה אחרי האירוע. ברוב הארגונים התשובה הנכונה היא לא לבחור, אלא לפרוס פלטפורמה שעושה את שניהם.
ILS Networks היא שותפה רשמית של Sophos, ESET ושל SentinelOne. הבחירה בין הפלטפורמות נגזרת מהסביבה: מספר התחנות והשרתים, מערכות ההפעלה בפועל, דרישות הרגולציה ומי מתפעל את המערכת ביום‑יום.
כן. מדיניות שמכסה רק את תחנות העבודה משאירה את השכבה שבאמת מחזיקה את הנתונים חשופה. הפריסה מתוכננת כך שתחנות, שרתים וסביבות וירטואליות פועלים תחת אותה מדיניות ואותו ניהול.
שכבת הקצה ושכבת הרשת אמורות לספר את אותו סיפור. אנחנו מתכננים אותן יחד — סגמנטציה ברשת, חומות אש בשוליים והגנת קצה בתוך התחנה — כך שאירוע נראה מאותה זווית בשתי השכבות ולא נופל בין הכיסאות.
EDR היא הפלטפורמה — מה שרץ על התחנה, מזהה התנהגות חריגה ומאפשר לחקור אותה. MDR הוא מי שמפעיל אותה בשבילכם. בשירות ה‑MDR שלנו אנחנו מטמיעים את הפלטפורמה (Sophos או ESET), מגדירים ומכווננים את המדיניות, ומחברים את ההתראות אלינו — כך שכשמשהו נדלק, אנחנו יודעים עליו מיד ומטפלים: בידוד התחנה, בירור מה קרה, ניקוי וסגירת הפרצה. בלי זה, EDR הוא רישיון שאיש לא קורא.
לא, ואנחנו מעדיפים להגיד את זה מראש. אין אצלנו חמ"ל מאויש עם אנליסטים במשמרות. מה שכן יש: זיהוי שרץ ברציפות על הפלטפורמה, התראות שמחווטות להגיע אלינו ברגע שהן נדלקות, ותמיכה שמטפלת באירוע. בפועל, על אירוע אמיתי אנחנו יודעים מיד. אם הארגון שלכם חייב חמ"ל מאויש בגלל רגולציה או דרישת לקוח — נגיד לכם את זה בשיחה הראשונה במקום למכור לכם משהו אחר.
זה נקבע מראש. אצל חלק מהלקוחות הצוות הפנימי מתפעל ואנחנו מלווים; אצל אחרים התפעול נכלל בשירות ה‑IT המנוהל שלנו או בשירות ה‑MDR. מה שחשוב הוא שיוגדר מי מסתכל על ההתראות — מערכת EDR שאיש לא קורא היא רישיון, לא הגנה.
כן. ILS Networks היא חברת תשתיות IT ישראלית, ושותפה רשמית של Sophos, ESET ו‑SentinelOne.
אנטי וירוס מזהה קובץ זדוני שהוא כבר מכיר; EDR עוקב אחרי התנהגות על התחנה ומזהה גם תקיפה שלא נראתה קודם — תהליך שמצפין קבצים, כלי לגיטימי שמשמש לחדירה, חיבור חריג החוצה. EDR גם שומר תיעוד שמאפשר להבין בדיעבד מה קרה. אנחנו מטמיעים ESET ו‑SentinelOne בשכבה הזו.
לא לבדה. הגנת קצה מזהה ועוצרת הרבה, אבל תרחיש כופרה מלא נבלם בשילוב של כמה שכבות: סגמנטציה שמונעת התפשטות ברשת, בקרת גישה שמצמצמת הרשאות, גיבוי עם עותק שלא ניתן למחיקה מהתחנה שנפגעה, ובדיקת שחזור שמוכיחה שהגיבוי עובד. אנחנו בונים את השכבות האלה יחד ולא בנפרד.
הצעד הבא
שיחה מקצועית קצרה עם הצוות: מה מותקן היום, מה מתוכו פעיל, ומה חסר — בלי התחייבות.
תודה שפניתם ל‑ILS Networks. נחזור אליכם בהקדם עם המשך. אם זה דחוף, אפשר גם להתקשר אלינו ישירות.
+972-54-454-6020